Säkerhetshålen vi gång på gång hittar på företags webbplatser – och hur vi täpper till dem
TrustByte Team
13 oktober 2026
Låt oss börja med en obekväm sanning: de flesta webbplatser och appar vi ombeds titta på har redan minst ett allvarligt säkerhetshål. Inte för att ägarna varit slarviga. Oftast byggdes sajten, lanserades och lämnades sedan i fred medan internet runt omkring den fortsatte att förändras.
Det vet angriparna. De sitter inte och skräddarsyr attacker mot just din butik. De kör automatiska skannrar mot miljontals sajter samtidigt och letar efter en handfull vanliga misstag. Har din sajt ett av dem kommer det att hittas. Frågan är bara när.
Det här är inte längre någon annans problem
Länge lät ”dataintrång” som något som drabbade stora amerikanska bolag. Så är det inte längre, inte heller i Bangladesh där vi har vår bas.
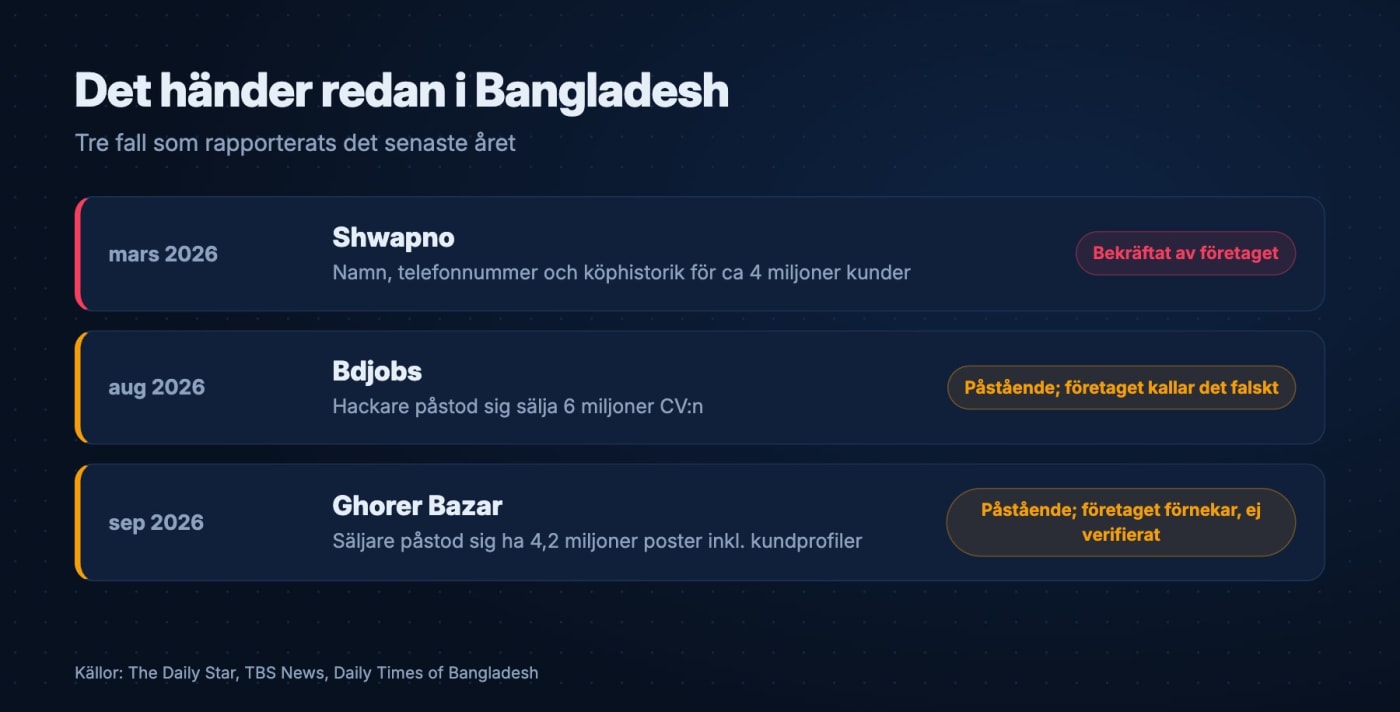
I mars 2026 bekräftade detaljhandelskedjan Shwapno att hackare kommit åt dess kunddatabas: namn, telefonnummer och köphistorik för omkring fyra miljoner registrerade kunder. Angriparna krävde 1,5 miljoner dollar. Shwapno vägrade betala och tog in kriminaltekniska experter och polisens enhet mot terrorism och gränsöverskridande brott (The Daily Star, TBS News). Företagets vd beskrev det rakt på sak för journalister: ”När jag gick igenom den läckta databasen skrev jag in min frus telefonnummer och hittade hennes uppgifter direkt.”
I augusti påstod en grupp som kallar sig ”madarax” på ett darknetforum att de sålde sex miljoner CV:n från rekryteringssajten Bdjobs – uppgifter som adresser, utbildning och arbetshistorik. Bdjobs kallade rapporterna vilseledande och falska, och påståendet har inte verifierats av någon oberoende part (The Daily Star). I september dök en säljare upp som påstod sig ha 4,2 miljoner poster från e-handelsplattformen Ghorer Bazar. Företaget säger att kunddatan är säker och att man inte hittat några bevis för ett intrång (Daily Times of Bangladesh).
Vi vet inte vad som hände inne hos något av de här företagen, och två av fallen är fortfarande bara påståenden. Det här handlar inte om att peka finger. Poängen är enklare: företag av alla storlekar ligger nu på angriparnas radar, och uppgifterna dina kunder anförtror dig – telefonnummer, adresser, orderhistorik – är värda riktiga pengar för någon.
Den bredare hotbilden har vi skrivit om i vår översikt om cybersäkerhet. Det här inlägget är mer handfast. Här är hålen vi hittar gång på gång, på vanlig svenska, och vad vi gör för att täppa till dem åt våra kunder.
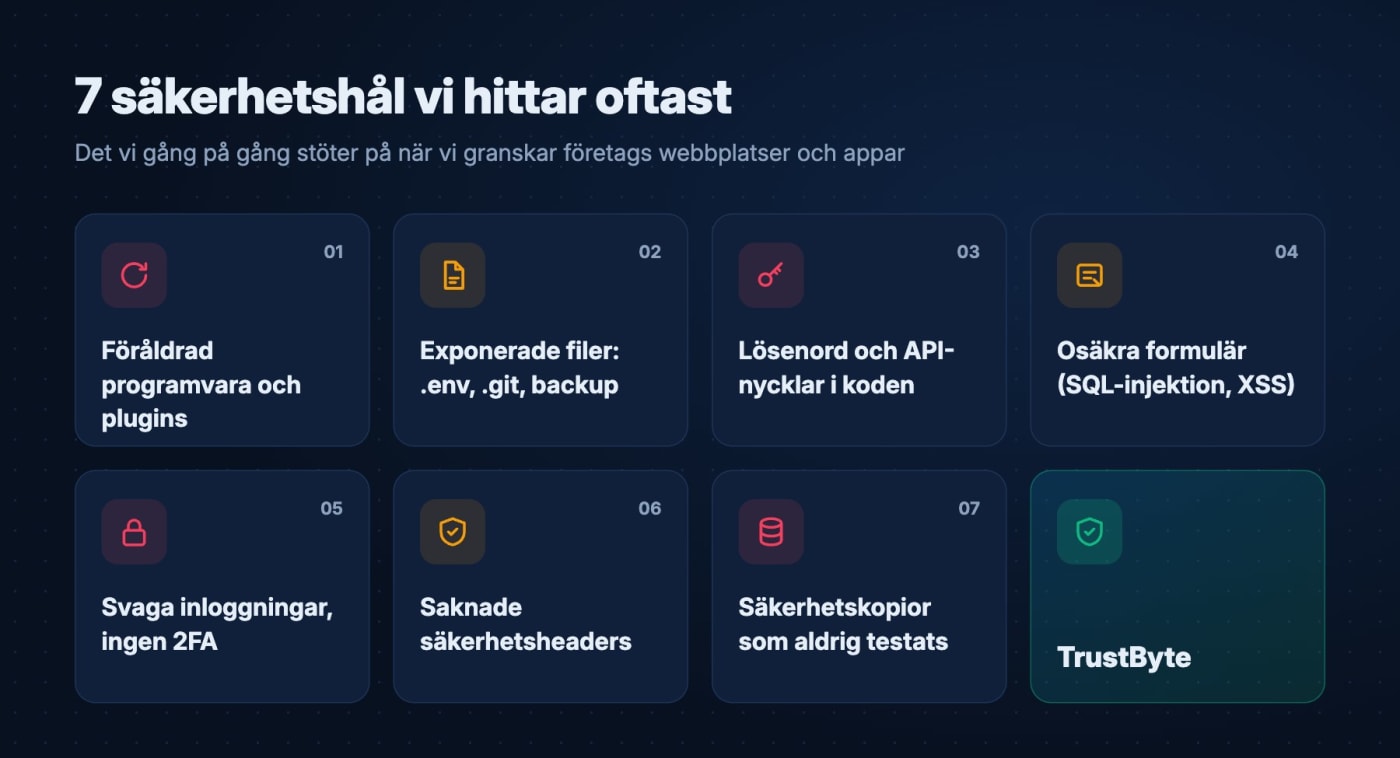
1. Programvara som ingen uppdaterat på flera år
Det här är det vanligaste. Ett WordPress-plugin som senast uppdaterades 2021. Ett Laravel- eller Node.js-projekt som fortfarande kör paket med kända, publicerade sårbarheter. När en svaghet väl är offentlig dyker det oftast upp färdiga attackskript inom några dagar, och bottar börjar prova dem på varje sajt de hittar.
Det här gör vi: listar varje komponent sajten är beroende av, kontrollerar dem mot offentliga sårbarhetsdatabaser och uppdaterar eller byter ut de riskabla. Vi testar längs vägen så att uppdateringen inte förstör kassan i din webbutik. Sedan sätter vi upp larm, så att nästa problem inte ligger obemärkt i tre år.
2. Filer som aldrig var tänkta att vara publika
En .env-fil med databaslösenordet i klartext. En .git-mapp som låter vem som helst ladda ner hela källkoden. En backup.zip som någon lade i webbroten ”bara en minut” för två år sedan. Vi letar efter sådant först, eftersom det är det snabbaste sättet för en främling att ta över en sajt. Ingen hackerkunskap krävs, bara en webbläsare.
Det här gör vi: tar bort filerna, blockerar sökvägarna på servernivå och byter varje lösenord och nyckel som kan ha exponerats. Att radera filen räcker inte om hemligheten i den redan läckt.
3. Lösenord och API-nycklar direkt i koden
Nycklar till betallösningar, SMS-tjänster, e-postlösenord. Hårdkodade i källfilerna eller, ännu värre, i JavaScript som skickas till varje besökares webbläsare. Den som öppnar utvecklarverktygen kan läsa dem.
Det här gör vi: flyttar hemligheterna till serverns konfiguration där besökare inte ser dem. Vi skannar också projektets git-historik, eftersom en nyckel som "togs bort" i en senare ändring fortfarande ligger kvar i historiken. I projekt vi själva bygger körs en hemlighetsskanner vid varje commit som stoppar den om en nyckel slinker med.
4. Formulär som litar på allt man skriver
Sökrutor, inloggningsformulär, kontaktformulär. Om koden tar det besökaren skriver och lägger det rakt in i en databasfråga eller på en sida, är det så SQL-injektion och cross-site scripting uppstår. De här buggarna är flera decennier gamla, och vi hittar dem fortfarande, särskilt i äldre specialskriven PHP-kod.
Det här gör vi: parametriserade frågor eller ett riktigt ORM överallt, escaping av allt som visas, validering på servern (inte bara i webbläsaren) och begränsning av antalet försök på inloggning och kontaktformulär, så att bottar inte kan hamra på dem hela natten.
5. Svaga dörrar: adminpaneler, standardinloggningar, ingen 2FA
/wp-admin med användarnamnet ”admin”. En kontrollpanel hos webbhotellet med samma lösenord som ägarens Facebook. Ett konto hos domänregistraren utan tvåfaktorsautentisering. Tappar du kontrollen över det sista kan någon ta hela din domän – webbplats och e-post.
Det här gör vi: unika starka lösenord, tvåfaktorsinloggning överallt där det stöds (webbhotell, domän, adminpaneler, e-post) och en kort lista över vilka som faktiskt behöver åtkomst. Tidigare anställda och byrån från för tre år sedan tas bort.
6. Saknade säkerhetsheaders och halvfärdig HTTPS
Hänglåset i adressfältet är inte hela historien. Utan säkerhetsheaders som Content-Security-Policy, HSTS och X-Frame-Options är en sajt lättare att kapa med injicerade skript eller att bädda in i en falsk sida. Cookies utan rätt flaggor kan läcka inloggningssessioner.
Det här gör vi: konfigurerar headers, tvingar HTTPS på rätt sätt, stramar upp cookie-inställningarna och kontrollerar att inget på sajten går sönder under tiden.
7. Inga säkerhetskopior, eller kopior som aldrig testats
Strängt taget är det här ingen sårbarhet. Men det avgör om en attack kostar dig en eftermiddag eller hela verksamheten. Många ägare är säkra på att de har backup – ända tills dagen de behöver den.
Det här gör vi: automatiska säkerhetskopior på en annan plats och ett riktigt återställningstest, så att ”vi har backup” är ett faktum och inte en förhoppning.
Så arbetar vi med säkerhet tillsammans med våra kunder
Säkerhet är ingen produkt man köper en gång och glömmer. För oss är det en del av hur vi bygger och förvaltar mjukvara:
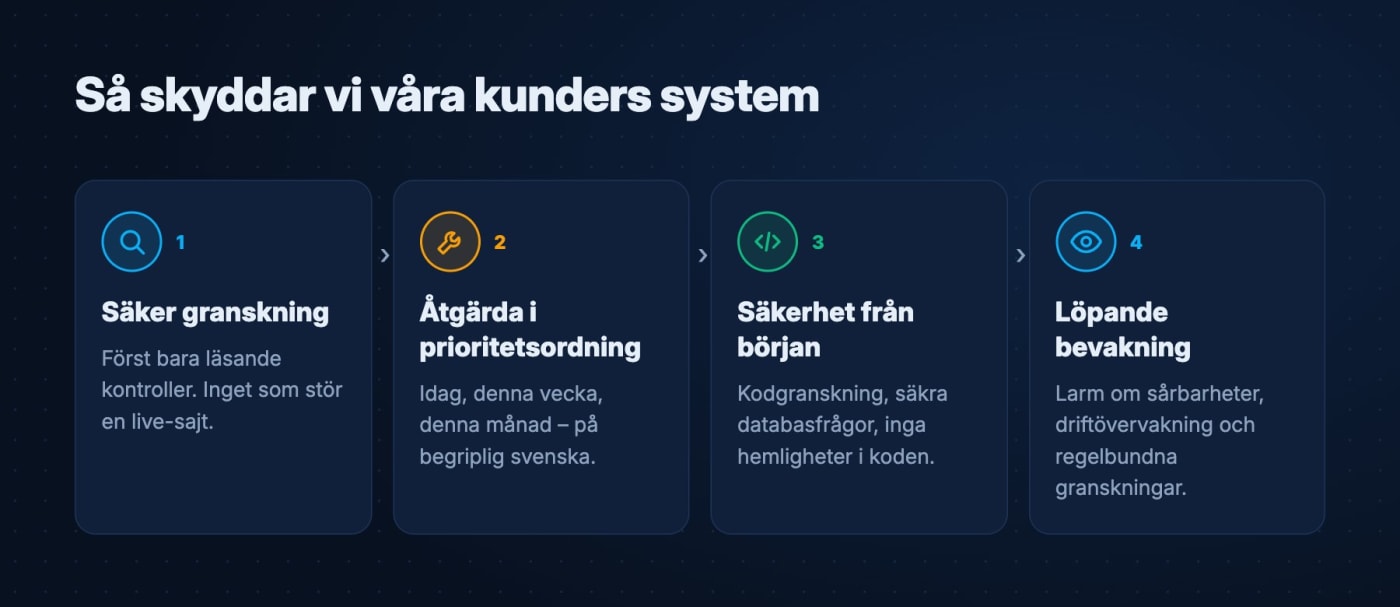
- Granska först, på ett säkert sätt. Vi börjar med kontroller som bara tittar, aldrig rör: exponerade filer, föråldrade komponenter, headers, HTTPS, läckta hemligheter. Inget som kan störa en sajt i drift. Mer aggressiva tester görs på en testkopia, aldrig i produktion.
- Åtgärda i prioritetsordning. Du får en rapport på begriplig svenska, sorterad efter vad som faktiskt spelar roll: vad som ska fixas idag, den här veckan och den här månaden. Ingen 80-sidig PDF full av jargong.
- Bygg in säkerheten från början – lappa inte i efterhand. I projekt vi bygger granskas varje ändring av en kollega, databasåtkomst går via säkra frågebyggare och hemligheter ligger aldrig i koden.
- Fortsätt bevaka. Larm om sårbara beroenden, drifttidskontroller och regelbundna omgranskningar, eftersom nya sårbarheter publiceras varje vecka.
Vad det betyder för ditt företag
Rätt gjort är säkerhetsarbete ganska tråkigt att titta på, och det är just poängen. Webbutiken fortsätter ta emot beställningar. Kunddatan stannar där den ska. Klinikens bokningssystem börjar inte skicka patienter till en spelsajt. Google sätter ingen varning om att ”den här webbplatsen kan vara hackad” vid sökresultaten du har jobbat i månader för att nå.
Det förändrar också samtalen. När en större kund eller en utländsk partner frågar hur du skyddar deras data har du ett riktigt svar. Och efter årets rubriker är det fler som frågar.
En femminuterskoll du kan göra idag
- Logga in på webbhotell, domän och adminkonton och slå på tvåfaktorsautentisering där det erbjuds.
- Ta reda på när sajtens plugins, tema eller ramverk senast uppdaterades.
- Fråga den som sköter sajten: ”När återställde vi senast faktiskt något från en backup?”
- Ta bort konton för personer som inte längre jobbar med er.
Om något av svaren känns obekvämt, hör av dig till oss. Vi utgår från Saidpur i Bangladesh och arbetar med företag både där och utomlands. Den första konsultationen är kostnadsfri, och du får ett ärligt svar – även om svaret är ”ni ligger bra till”.